未来的 SOC,不再只是一个告警处理中心,而是一套由人类定义目标、由平台建立上下文、由 AI Agents 持续感知、推理与行动的安全运营系统。
近日,Microsoft 在 Microsoft Community Hub 发布《Integrated Security Operations Center in Microsoft Defender》,提出将 SIEM、XDR、威胁情报、自动化与 AI 进一步汇聚到 Microsoft Defender 门户中。与此同时,Microsoft 将 ISOC 定义为面向 Agentic Security 的基础:让人类分析师与 AI Agents 共享信号、上下文、工作流和响应控制,而不再分别运行在割裂的产品和流程中。
这并不只是“给 SOC 加一个 Copilot”。真正的变化是:安全运营正从以告警、工单和人工交接为中心,转向以统一上下文、持续推理、受控执行和闭环优化为中心。
本文产品状态核验截至 2026 年 9 月 30 日。需要特别区分:Microsoft Sentinel 在 Defender 门户中的统一体验已经正式可用,而新发布的 Integrated Security Operations Center(ISOC)仍处于 Preview 阶段,两者不能简单画等号。
传统 SOC 的真正瓶颈,不只是“告警太多”
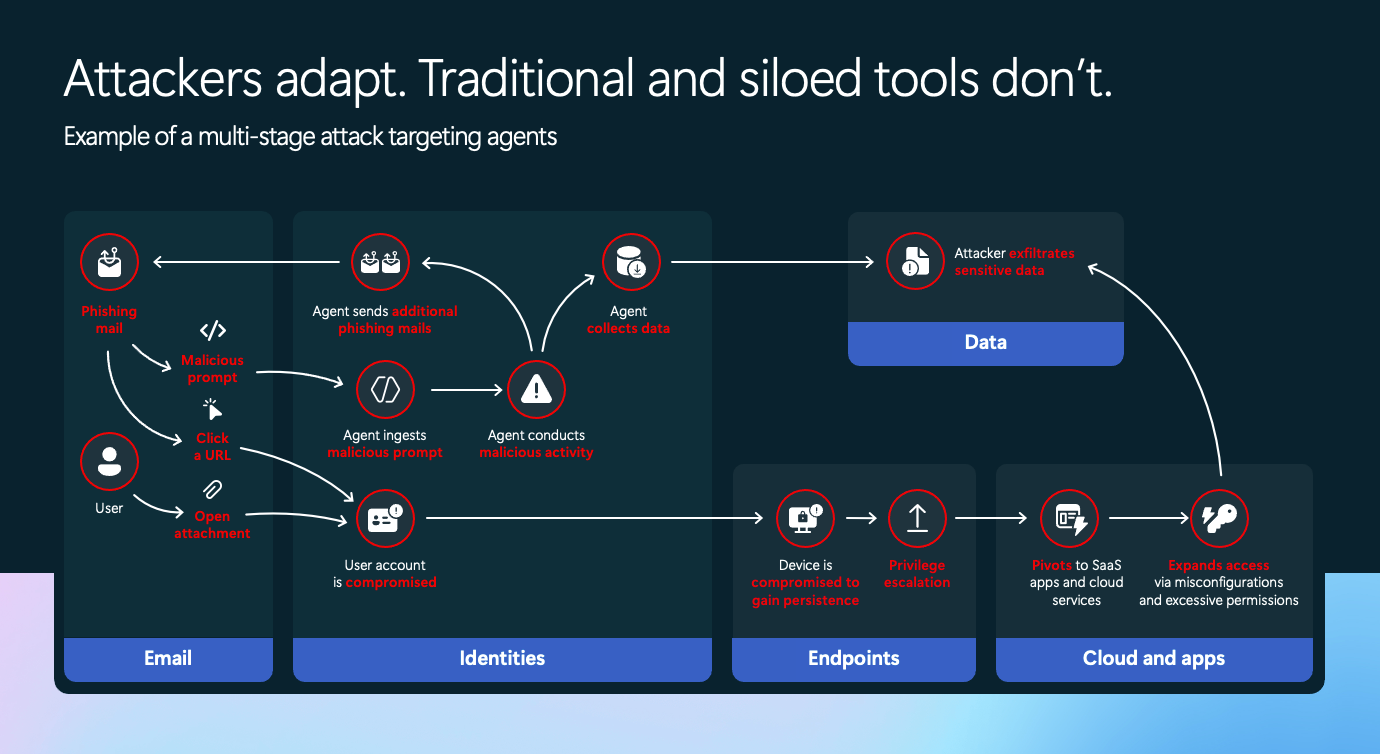
传统 SOC 通常已经拥有 SIEM、EDR/XDR、SOAR、Threat Intelligence、ITSM 和大量安全工具,但分析师仍然需要在多个控制台之间切换,手工补齐身份、终结点、邮件、云应用、工作负载和第三方日志的上下文。Microsoft 对 ISOC 的核心判断正是:当保护能力与运营能力被设计成两个独立系统时,每次工具切换、信息交接和上下文重建都会降低防御速度。
这类问题通常表现为:
- 同一攻击被拆成多个告警、事件和工单;
- SIEM 看到了日志,却缺少终结点或身份层面的直接控制;
- XDR 能执行响应,却未必具备所有第三方和长期历史数据;
- SOAR 可以自动执行,但依赖预先编写的规则、条件和 Playbook;
- 分析师必须先收集证据,才能开始真正的安全判断;
- 每一次误报、升级、审批和跨团队协作都会增加响应延迟。
因此,Agentic SOC 的目标不应该只是“让 AI 写得更快”,而应当是:让机器承担持续的数据聚合、关联、分诊和重复执行,让人类聚焦于风险判断、业务影响、例外处理和责任决策。
Integrated SOC:Microsoft Defender 正在成为统一运营平面
Microsoft Defender 门户已经将 Microsoft Defender XDR、Microsoft Sentinel、Microsoft Security Exposure Management、Microsoft Security Copilot,以及相关云安全和威胁情报能力汇聚到统一体验中,覆盖监视、检测、调查、修正和响应等入侵前与入侵后场景。其中,各组件的角色正在逐渐清晰:
| 组件 | 在统一 SOC 中的核心角色 |
|---|---|
| Microsoft Defender XDR | 提供身份、终结点、邮件与协作、SaaS 应用等安全域的原生检测、事件关联、自动调查和响应 |
| Microsoft Sentinel | 提供 SIEM、SOAR、UEBA、第三方数据接入、长期数据分析和跨平台可见性 |
| Microsoft Security Copilot | 提供事件摘要、脚本与文件分析、KQL 生成、引导式响应和报告等生成式 AI 能力 |
| Security Copilot Agents | 对特定高频任务进行持续、触发式、具备身份和权限边界的自主处理 |
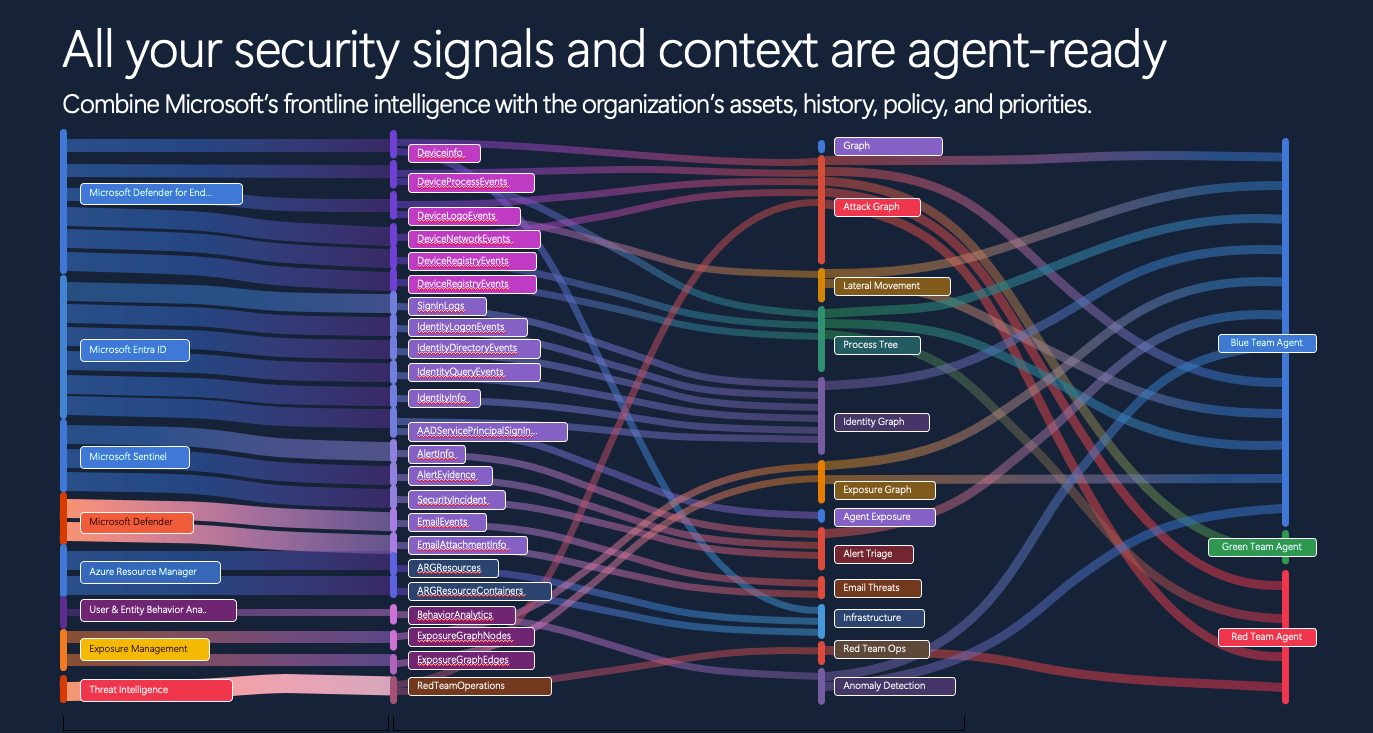
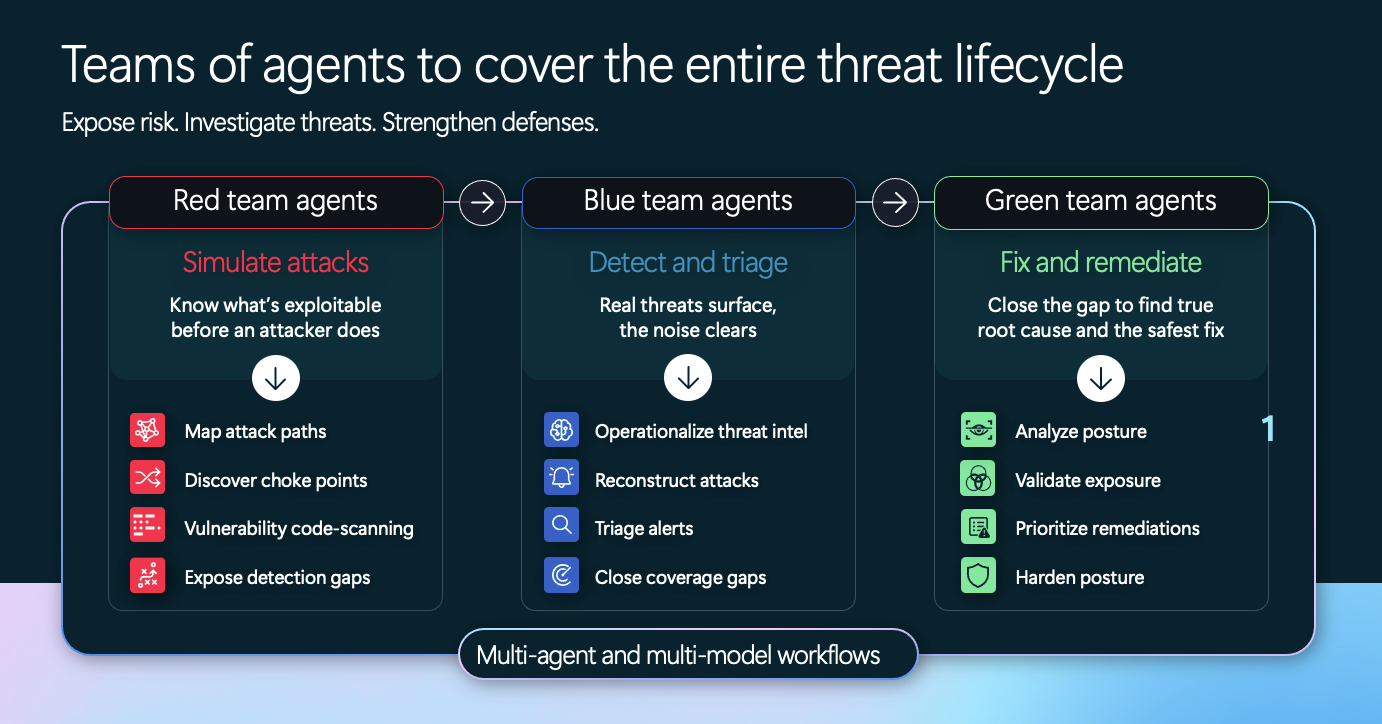
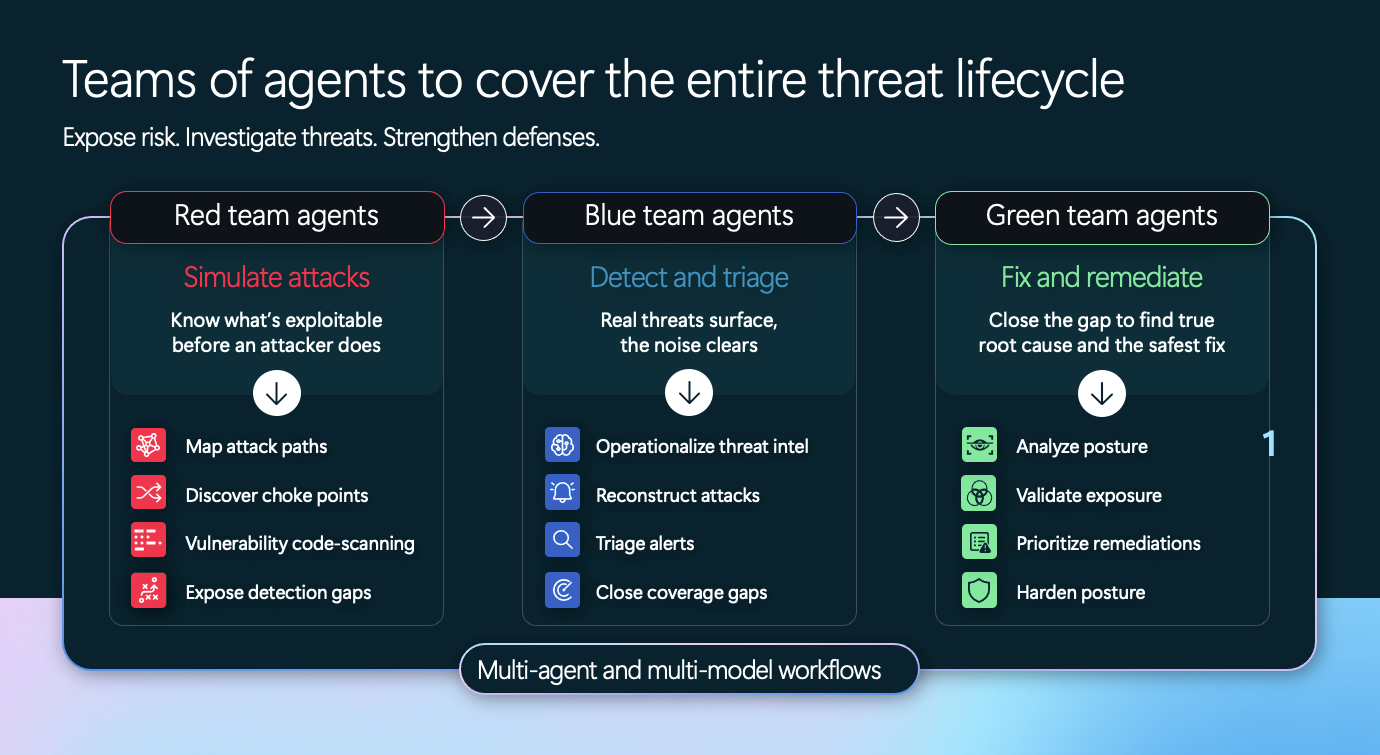
| Project Perception | 通过 Red、Blue、Green Agents 编排多 Agent 防御工作流,探索持续感知、调查、修复和强化 |
| Microsoft Defender Portal | 作为统一的事件、调查、搜寻、响应、Case Management 和 Agent 工作入口 |
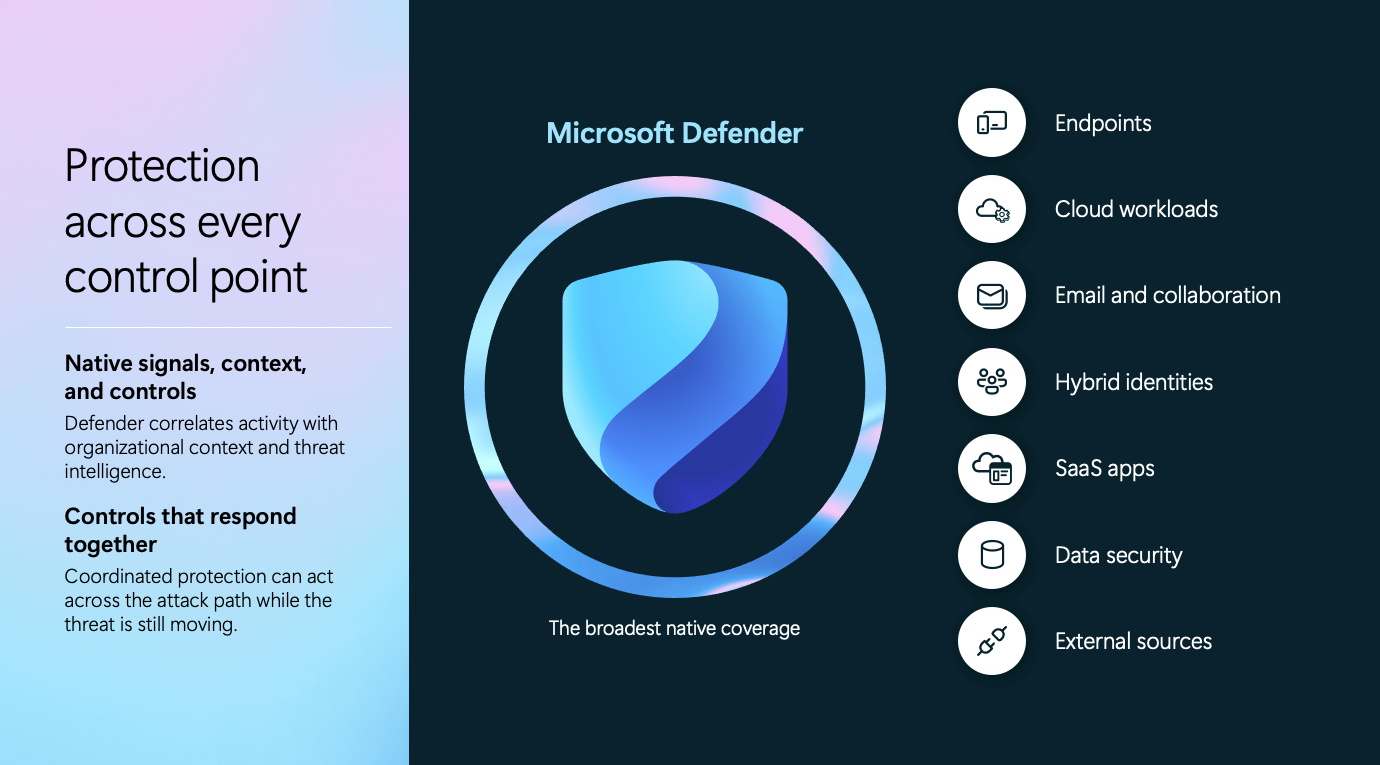
Defender XDR 并不是传统意义上的“另一个 SIEM”。它通过 Microsoft Defender for Endpoint、Defender for Identity、Defender for Office 365 和 Defender for Cloud Apps,将终结点、身份、邮件与协作、云应用等信号关联为统一事件;Microsoft Sentinel 则补充第三方、本地、多云、长期日志、UEBA、SOAR 和开放数据能力。
ISOC Preview 带来了什么?
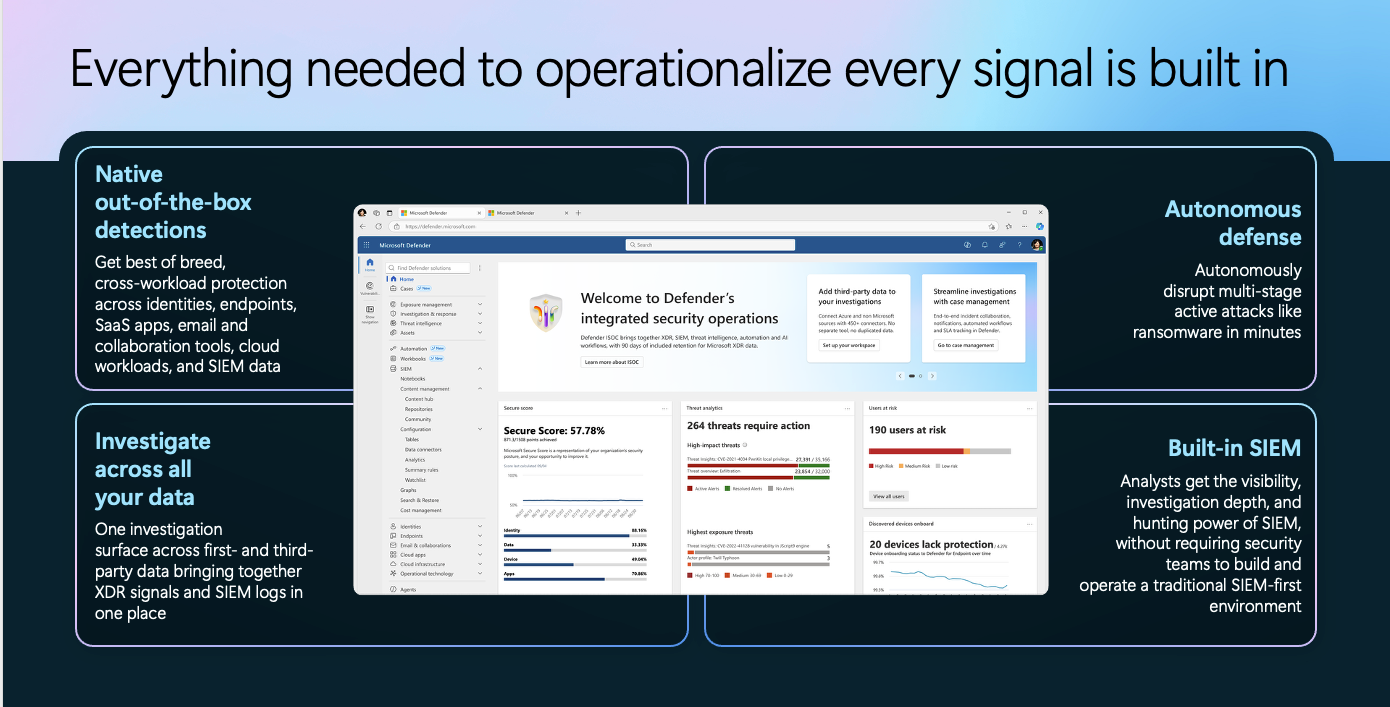
当前 ISOC Preview 允许符合条件的 Microsoft Defender Suite、Microsoft 365 E5 或 E7 客户,在 Defender 中直接使用 Case Management、Workbooks、Enhanced Automation Rules 和自然语言 Playbook 生成。UEBA、Content Hub、CI/CD、Threat Intelligence,以及 Azure 和第三方数据接入等能力,则需要创建连接 Azure Subscription 的 ISOC Workspace。
需要注意,当前 Preview 阶段主要面向没有活动 Microsoft Sentinel Workspace 的符合条件客户。已经运行生产 Sentinel Workspace 的组织,Microsoft 明确建议继续使用现有 Sentinel 体验,不要为了参与 Preview 而断开生产 Workspace。
这意味着 ISOC 现阶段更像是一条新的产品整合与运营路径,而不是要求所有现有 Sentinel 客户立即替换架构。
Agentic AI 与传统自动化,有什么本质区别?
SOAR、生成式 AI 和 Agentic AI 并不是互相替代的三个阶段,而是可以共同构成安全运营自动化栈。
| 能力模式 | 主要机制 | 典型输出 | 主要边界 |
|---|---|---|---|
| SOAR | 预定义触发器、条件和确定性步骤 | 隔离设备、创建工单、封禁 IOC | 未预先建模的场景难以处理 |
| Generative AI | 根据用户 Prompt 生成摘要、查询或建议 | Incident Summary、KQL、报告、响应建议 | 通常由人主动调用,默认不持续执行 |
| AI Agent | 具备 Trigger、Identity、Permissions、Memory、Reasoning 和 Tools | 自主分诊、调查、调用工具并更新事件 | 必须限制权限、动作范围和反馈来源 |
| Multi-Agent System | 多个专业 Agent 协作、共享上下文并编排任务 | 从发现、调查到修复和强化的跨域闭环 | 编排、责任、冲突和级联风险更复杂 |
Microsoft 对 Security Alert Triage Agent 与 SOAR 的区分非常明确:SOAR 通常依赖预定义规则和需要持续维护的工作流,而 Agent 使用基于证据的动态推理完成分诊,并将结论及理由写回 Microsoft Defender;但 Agent 并不替代现有调查和响应工具。
因此,Agentic AI 的关键变化不是“更聪明的聊天机器人”,而是从:
用户提问 → AI 回答
转变为:
事件触发 → 获取上下文 → 制定步骤 → 调用工具 → 输出判断 → 请求批准或执行 → 记录结果 → 接收反馈。
Microsoft Agentic SOC 的技术闭环
如下面的架构图所示,Agentic SOC 的价值来自完整闭环,而不是某一个独立 Agent。Defender 提供原生传感器、事件关联与执行器;Sentinel 提供开放数据、历史上下文、图谱和行为分析;Security Copilot 与 AI Agents 在这些既有信号、权限和工作流上完成推理与编排;人类负责目标、边界、审批和问责。
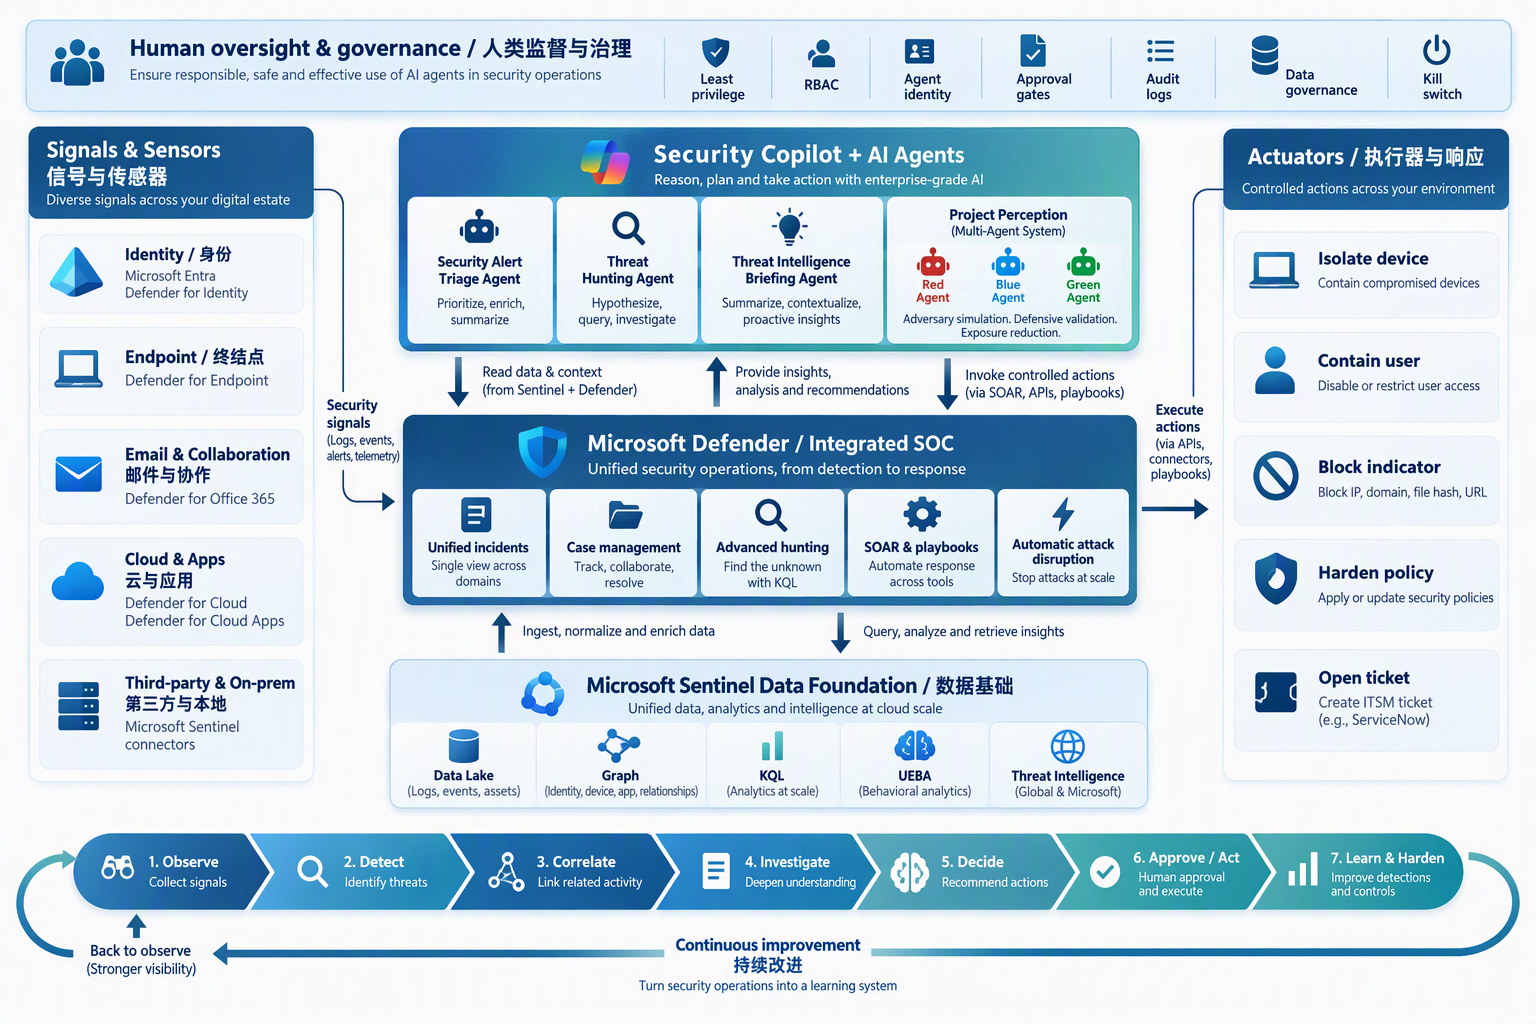
Figure : Microsoft Agentic SOC 的核心不是再叠加一个 AI 层,而是让信号、数据上下文、检测与调查、Agent 推理、受控响应和人工治理共享同一条闭环。
1. Signals:获得跨域可见性
Defender XDR 负责关联来自终结点、身份、邮件、协作和云应用的安全信号;Microsoft Sentinel 则通过连接器接入 Microsoft 与非 Microsoft、本地、多云、网络、身份和第三方安全平台数据。
2. Context:把日志转化为可推理的安全上下文
Microsoft Sentinel Data Lake 已经正式可用,支持开放格式、存储与计算分离、KQL、Jupyter Notebook、长期保留和多种分析引擎;它可以统一 Defender XDR、第三方日志、资产、活动和威胁情报,为调查、取证和 AI 推理提供更深的历史上下文。
Microsoft Sentinel Graph 与 MCP 相关图推理能力仍包含 Preview 组件。2026 年的官方更新仍将自定义 Graph 和基于 MCP 的 Graph Tool 标记为 Preview,因此企业不应将其描述为所有租户均已普遍生产可用。
3. Detect and Correlate:从单点告警形成攻击故事
Microsoft Defender 会将跨产品告警关联为 Incident,并围绕攻击严重程度和业务影响进行优先级排序。分析师可以从邮件、身份到终结点查看统一攻击链,而不是手工拼接分散告警。
4. Investigate and Hunt:AI 补全证据,人类判断风险
Security Copilot 可以生成事件摘要、分析脚本和文件、生成 KQL、映射 MITRE ATT&CK,并提供引导式响应。统一 Advanced Hunting 还允许分析师从同一入口查询 Defender 与 Microsoft Sentinel 数据,减少跨门户切换。
5. Decide and Act:从建议走向受控执行
Defender 的 Automatic Attack Disruption 可以通过隔离设备、限制用户或禁用账户来中断正在进行的攻击。Predictive Shielding 则进一步利用威胁情报、历史攻击和组织 Exposure Graph 推断攻击者可能的下一步,并对高风险路径实施针对性强化;截至当前,它仍处于 Preview。
6. Learn and Harden:将事件结果反馈到防护体系
Agentic SOC 的终点不应只是“关闭 Incident”,而应将调查结果转化为检测规则、暴露面修复、身份策略、Playbook 和防护配置。Microsoft 将这一模式称为 Integrated Protection Loop:运营侧获得的知识持续反馈到入侵前保护,而不是停留在事件报告中。
SOC 分析师的工作方式将如何变化?
告警分诊:从“逐条打开”到“监督结论”
Security Alert Triage Agent 可以自主判断受支持告警是真实威胁还是误报,并提供自然语言理由和可视化决策过程。当前用户上报的恶意邮件或网络钓鱼分诊已经 GA;身份和云告警扩展仍为 Preview。
分析师不再必须从零开始,而是从以下问题开始:
- Agent 使用了哪些证据?
- 结论是否符合组织的风险标准?
- 是否缺失关键业务上下文?
- 是否需要升级为深入调查?
- Agent 的分类是否应作为反馈写入其 Memory?
调查:从证据收集转向假设验证
Agent 可以帮助聚合 Identity、Endpoint、Email、Cloud 和 Threat Intelligence 上下文,但“证据完整”不等于“结论正确”。分析师仍需判断攻击是否属于更大 Campaign、资产是否关键、凭据是否可能被复用,以及处置是否会影响业务连续性。
威胁狩猎:从编写查询转向提出假设
Security Copilot 可辅助生成 KQL,Sentinel Data Lake 支持长期 KQL 和 Notebook 分析,而 Graph 能力正在探索对身份、设备、威胁和信号关系进行图形化推理。猎手的价值将更多体现在攻击假设、对手行为理解和异常验证,而不只是语法熟练度。
响应:从执行者转向控制者
低风险、高置信度、可逆的动作适合自动化;涉及大范围账户禁用、关键服务器隔离、生产策略调整、永久删除或监管影响的动作,应保留明确审批。Project Perception 支持监视 Agent Session、批准、拒绝、停止或重定向 Agent 工作,体现的原则是:Agents 承担工作量,人类承担判断与责任。
CISO 和 CIO 应关注的,不只是 MTTR
Agentic SOC 的战略价值首先来自减少工具切换、上下文重建和重复调查,但管理层不应仅用“自动关闭多少告警”衡量成功,否则容易推动 Agent 追求吞吐量而忽略安全结果。
更合理的度量体系包括:
- Mean Time to Triage、MTTD、MTTR;
- True Positive / False Positive 与误关闭率;
- 被人工推翻的 Agent 结论比例;
- 自动动作成功率、回滚率和业务影响;
- 每类告警的人类接触时间;
- Agent 使用的 SCU、数据与工具成本;
- 高影响动作的审批覆盖率;
- Agent 决策链、证据链和审计日志完整率;
- 同类事件复发率与 Exposure Reduction。
Microsoft Defender 已提供 Agent 活动、Mean Time to Triage、SCU Consumption、处理事件数和反馈状态等指标,这些数据更适合用于建立基线和持续优化,而不是直接套用供应商 ROI 数字。
组织角色也会随之变化:Tier 1 Analyst 更接近 Agent Supervisor;Detection Engineer 开始定义信号可信度、阈值和升级路径;Threat Hunter 更聚焦假设驱动式调查;SOC Manager 则需要治理自治范围、质量、成本和责任边界。
Agentic SOC 的新风险:自动化越强,控制面越重要
1. Agent 权限过大
Agent 可以访问数据并以委派权限跨系统行动。如果它继承高权限用户账户,错误判断或身份泄露的影响范围将远高于普通 Copilot。Microsoft 建议为 Agent 创建独立 Agent Identity,仅授予完成任务所需的最小权限,并确保监督者拥有不低于 Agent 的可见性权限。
2. Prompt Injection 与上下文污染
恶意邮件、日志、工单、网页内容或威胁情报可能包含针对 Agent 的间接指令;错误反馈也可能污染 Agent Memory。Microsoft 的治理指导要求将所有外部输入视为潜在敌意内容,并结合输入输出过滤、对抗测试、可信 MCP Server 白名单和持续监控。
3. 错误行动与自动化误处置
Agent 可能在证据不足时做出真实但不合适的动作。治理重点应包括:允许动作清单、禁止动作清单、置信度阈值、审批门、最大影响范围、速率限制、回滚路径,以及可以暂停或停止 Agent Session 的 Kill Switch。
4. 数据泄露与驻留风险
Security Copilot 会处理 Prompt、检索到的信息、响应和系统日志;Workspace 创建时需要选择数据存储位置,数据共享、Microsoft 365 数据访问和保留设置也需要由管理员审查。对高敏感环境,应同步验证 Purview DLP、Sensitivity Labels、数据驻留、保留与删除策略。
5. 审计与责任边界
每个 Agent 必须具备明确的 Owner、唯一身份、用途、数据范围和动作权限。决策、推理、反馈与动作应进入可检索的审计记录;Microsoft Defender 中的 Agent 决策树和 Microsoft Purview Audit 可以支持追踪,但企业仍需定义谁批准、谁复核、谁承担业务责任。
2026 年能力状态:哪些已经可用,哪些仍在演进?
| 能力 | 截至 2026-09-30 的状态 |
|---|---|
| Microsoft Sentinel in Defender Portal | GA;Azure Portal 支持计划在 2027-03-31 后结束 |
| Defender XDR Unified Incidents / Hunting / Response | GA |
| Microsoft Sentinel Data Lake | GA |
| AI Playbook Generator in Microsoft Sentinel | GA |
| Security Alert Triage Agent:邮件与协作 | GA |
| Security Alert Triage Agent:身份与云告警 | Preview |
| Predictive Shielding | Preview |
| Sentinel Custom Graph / MCP Graph Tool | Preview |
| Integrated Security Operations Center in Defender | Preview |
| Project Perception | 尚未 GA;Microsoft Learn 将其标记为 Limited Public Preview |
因此,企业应避免把“Microsoft 已宣布 Agentic SOC 愿景”误写成“所有 Agent 已经可以在所有环境自主处置”。今天可生产使用的是统一平台、事件关联、SOAR、部分 Copilot 和部分 Agent 场景;跨域多 Agent 持续自治仍处于逐步验证和受控扩展阶段。
从传统 SOC 走向 Agentic SOC:一条务实路径
阶段一:统一数据、身份和运营基础
先完成 Defender XDR、Microsoft Sentinel、关键连接器、Incident Model、Unified RBAC、数据驻留和日志成本设计。没有统一上下文,Agent 只会更快地产生不完整结论。
阶段二:引入 AI-assisted SOC
优先使用事件摘要、KQL 生成、脚本分析、报告生成和自然语言 Playbook。此阶段 AI 提供建议,人类仍负责所有关键动作。
阶段三:部署边界清晰的 Task Agents
从高频、低风险、可审计的场景开始,例如用户上报邮件分诊、Threat Intelligence Briefing 或特定告警 enrichment。每个 Agent 都必须具备独立身份、最小权限、监督者和明确退出机制。
阶段四:扩大到受控 Agentic Automation
在验证准确率、误处置率、成本和审计完整性之后,再允许 Agent 更新事件、关闭明确误报或触发可逆响应。高影响动作继续采用 Human-in-the-loop。
阶段五:探索多 Agent 闭环
当数据质量、检测工程、审批、回滚和责任模型成熟后,再评估 Project Perception 式的 Red、Blue、Green Agents 协作。预览能力应运行在隔离范围内,并与生产 SLA、监管证据和灾难恢复要求分开管理。
未来 SOC 的竞争力,不取决于拥有多少 Agent
Agentic AI 的到来,并不意味着 SOC 将走向“无人化”。恰恰相反,它要求企业重新定义人类在安全运营中的位置。
机器更适合持续监控、聚合证据、识别关联和规模化执行;人类更适合理解业务、评估不确定性、处理例外、设定风险偏好并承担责任。
因此,真正成熟的 Agentic SOC,不是让 AI 获得无限自治,而是做到:
让自动化有边界,让推理有证据,让行动有身份,让高风险决策有审批,让所有结果都可审计、可回滚、可问责。
Microsoft Defender、Defender XDR、Microsoft Sentinel、Security Copilot 与 Project Perception 正在共同构建这样一条路径。但对企业而言,最重要的行动不是立即追逐“全自治 SOC”,而是从今天开始统一数据、清理权限、建立 Agent Identity、定义审批门,并选择一个高频、低风险、可测量的工作流完成第一个闭环。
Agentic SOC 的新时代已经开始,但战略、信任和责任,仍然必须掌握在人类手中。
