当 SOC 遇上 Agentic AI:安全运营正在进入一个新的时代

当 SOC 遇上 Agentic AI:安全运营正在进入一个新的时代

未来的 SOC,不再只是一个告警处理中心,而是一套由人类定义目标、由平台建立上下文、由 AI Agents 持续感知、推理与行动的安全运营系统。 近日,Microsoft 在 Microsoft Community Hub 发布《Integrated Security Operations Center in Microsoft Defender》,提出将 SIEM、XDR、威胁情报、自动化与 A…
AI 时代的邮件安全新防线:用Defender for Office 365 抵御 Prompt Injection 攻击

AI 时代的邮件安全新防线:用Defender for Office 365 抵御 Prompt Injection 攻击

在过去,邮件安全主要围绕恶意链接、附件、仿冒发件人、BEC 和凭据钓鱼展开;攻击者的目标是让人“相信并行动”。Microsoft 指出,AI 助手正在成为日常工作的一部分,用于总结邮件、起草回复、分流请求,甚至可能跨业务系统执行操作,因此邮件也成为 AI 系统的自动化输入和新的攻击面。Microsoft Learn 最新文档中进一步指出,当组织使用 Microsoft 365 Copilot 等 …
Defender for Office 365 Plan 1 纳入 E3:让邮件与协作安全成为 Microsoft 365 E3 的默认能力

Defender for Office 365 Plan 1 纳入 E3:让邮件与协作安全成为 Microsoft 365 E3 的默认能力

Microsoft 已宣布 Microsoft Defender for Office 365 Plan 1 正在向 Microsoft 365 E3/G3 与 Office 365 E3/G3 客户推出,官方公告发布时间为 2026 年 6 月 17 日,并说明预计在 2026 年秋季完成推出;服务说明进一步明确,自 2026 年 7 月 1 日起,Defender for Office 365…
智能体时代的统一控制平面:借助Microsoft Agent 365统一发现企业 AI 代理并治理 “影子 AI”

智能体时代的统一控制平面:借助Microsoft Agent 365统一发现企业 AI 代理并治理 “影子 AI”

近年,AI 代理(AI Agents)正如数字员工般大批涌入企业,覆盖从办公协作到销售客服等各领域,但大量无人管理的“影子 AI”也随之而来。据行业调研显示,生成式AI 在企业中的普及率从2023年初的仅33%飙升至2024年年中超过 70%;到 2025年初,已有超过一半的企业引入了AI代理。微软预计 2028年全球将有超过 13亿 个AI代理在各组织内部运转。由此引发的AI代理泛滥(Agent…
当 13 亿智能体涌入企业:Microsoft 365 E7 如何定义可控 AI 的安全新边界- Microsoft 365 E7,现已正式发布

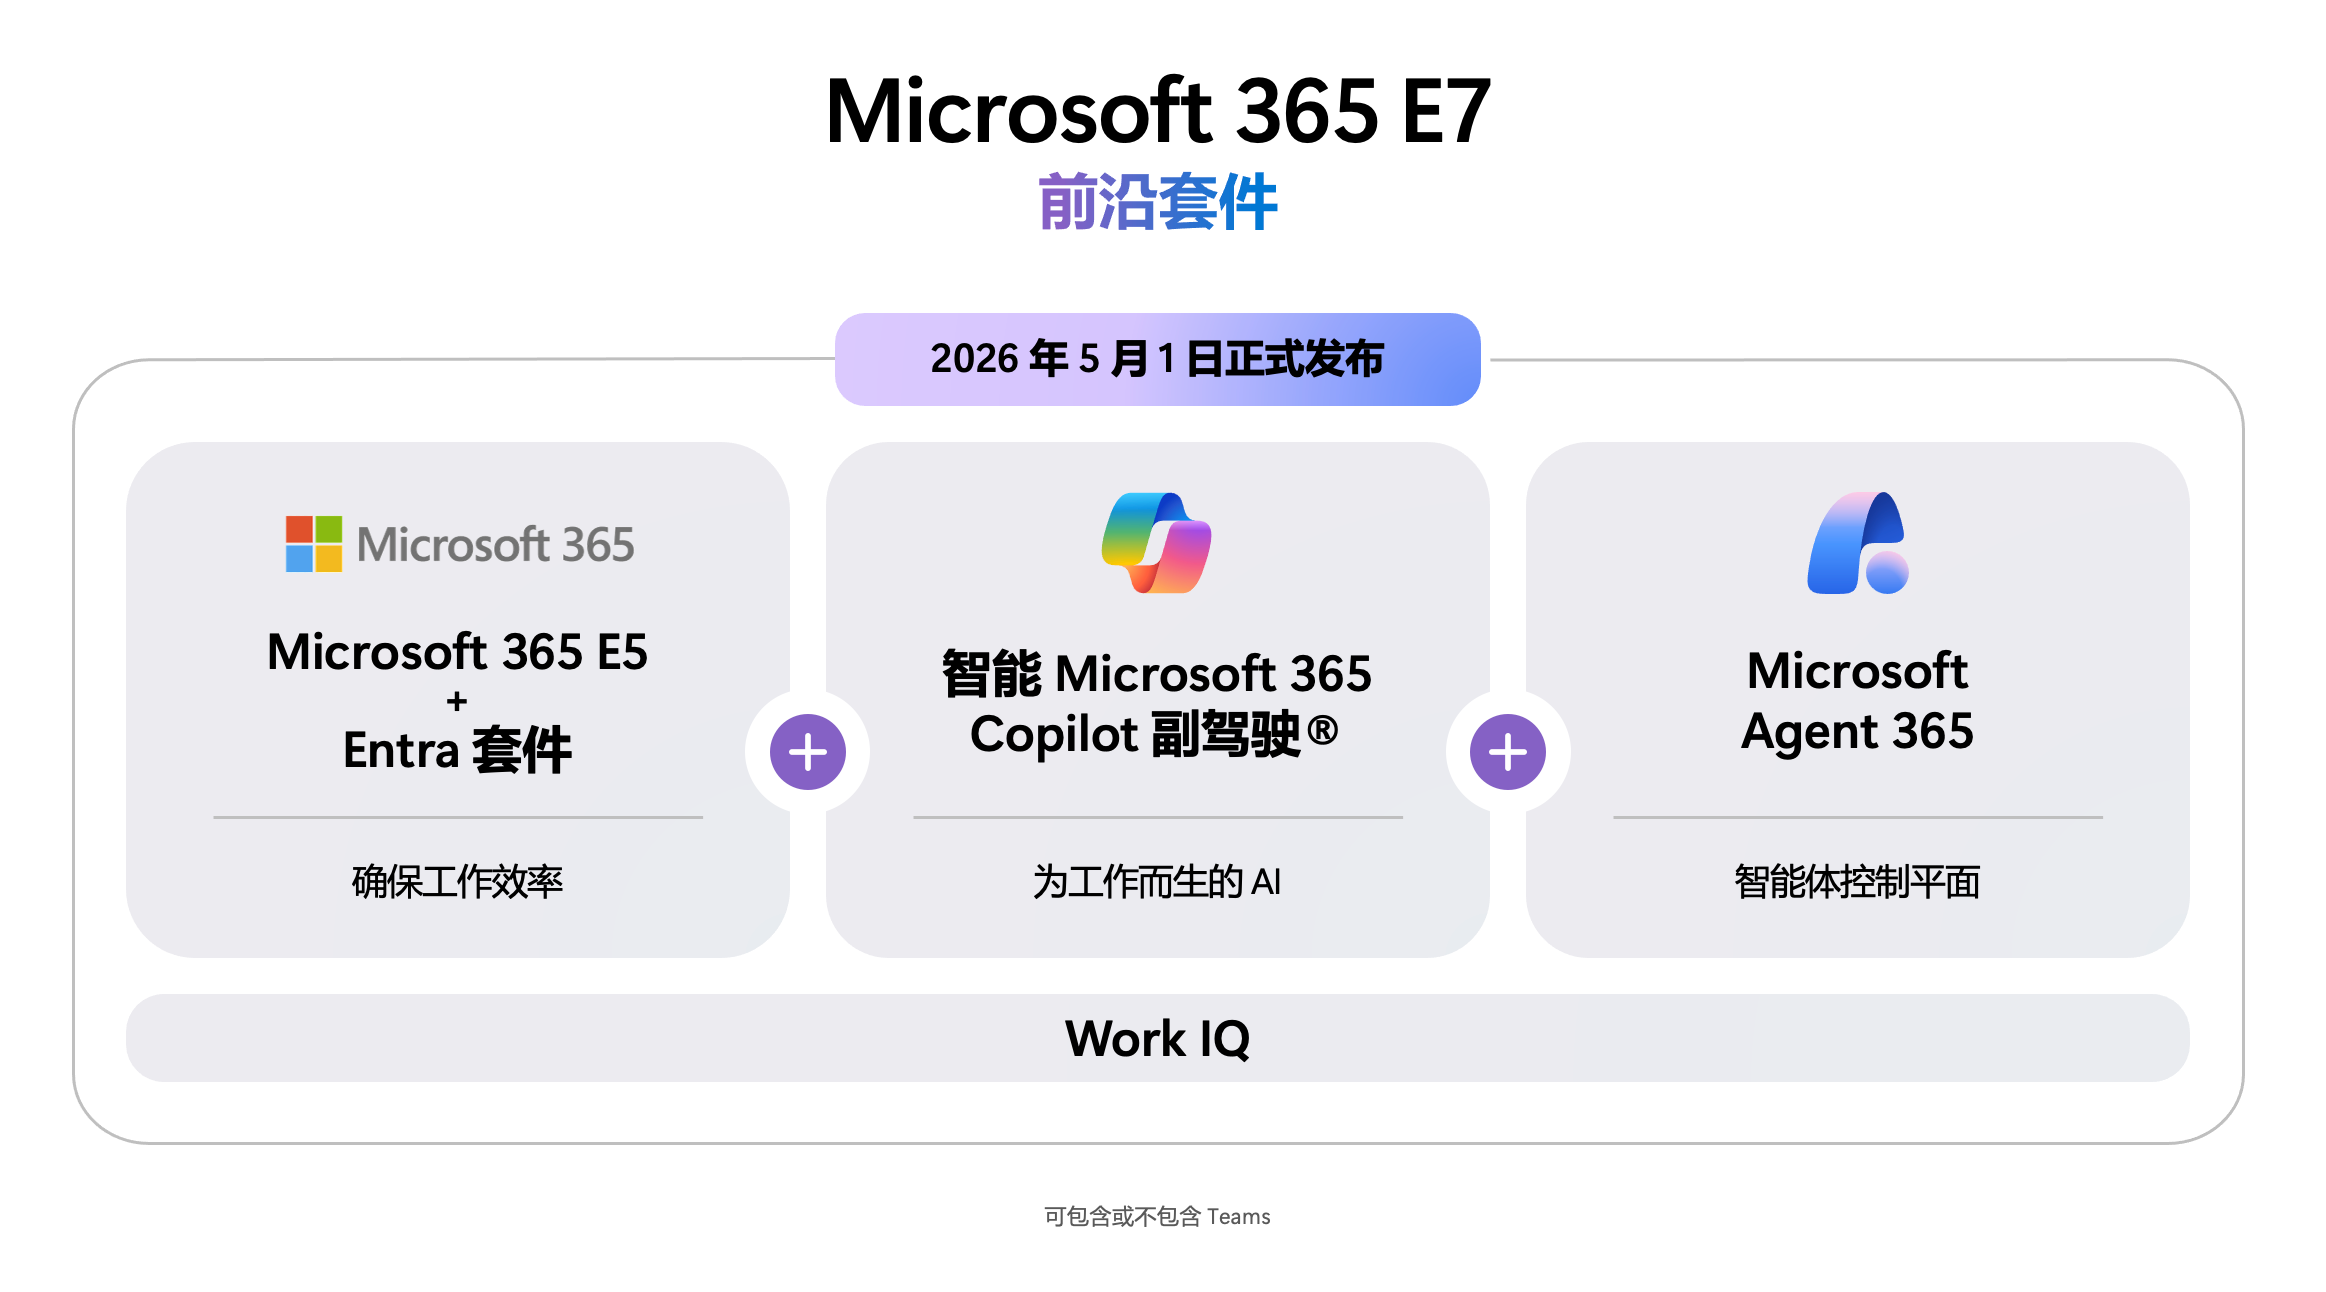
当 13 亿智能体涌入企业:Microsoft 365 E7 如何定义可控 AI 的安全新边界- Microsoft 365 E7,现已正式发布

IDC 预计到 2028 年全球将有 13 亿个 AI 智能体投入运营,然而治理能力远未跟上部署速度:微软 Cyber Pulse 报告显示 29% 的企业 AI 智能体在未获 IT 或安全团队批准的情况下运行;独立调查机构 Gravitee 对逾 900 名企业管理层与技术人员的调查更揭示,仅 14.4% 的团队取得完整安全与 IT 审批,88% 的企业在过去一年已遭遇确认或疑似的智能体安全事故…
防住带宽大胃王:企业如何用 Defender for Endpoint 与 Web 筛选掌控网络资源

防住带宽大胃王:企业如何用 Defender for Endpoint 与 Web 筛选掌控网络资源

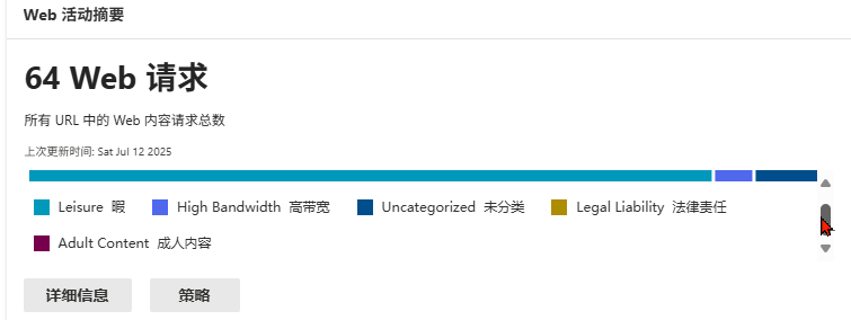
在企业日常运营中,网络带宽大量占用的情况屡见不鲜。员工在工作时间进行大文件下载、观看在线视频、使用 P2P 软件等行为,都会极大地消耗网络带宽。例如,在一些设计公司,员工可能会在工作时下载高清图片素材或观看设计教程视频,这些行为可能导致网络拥堵,使得其他同事的文件传输、线上会议等关键业务受到影响。据相关数据统计,约有 60% 的企业曾因网络带宽问题导致业务中断或效率大幅下降。​ 同时,Web内容的…
macOS Sequoia 中存在一个高危安全漏洞,请尽快修复

macOS Sequoia 中存在一个高危安全漏洞,请尽快修复

近日,研究机构发现在 Apple 的 macOS SMBClient 中发现了一个严重漏洞,使数百万用户面临远程代码执行 (RCE) 和可能灾难性内核崩溃的风险。 该漏洞被跟踪为 CVE-2025-24269,CVSS 评分为 9.8,是近年来影响 macOS 平台的最严重的安全问题之一。 最近的报告显示,smbfs.kext 内核扩展中的 smb2_rq_decompress_read 存在漏洞…
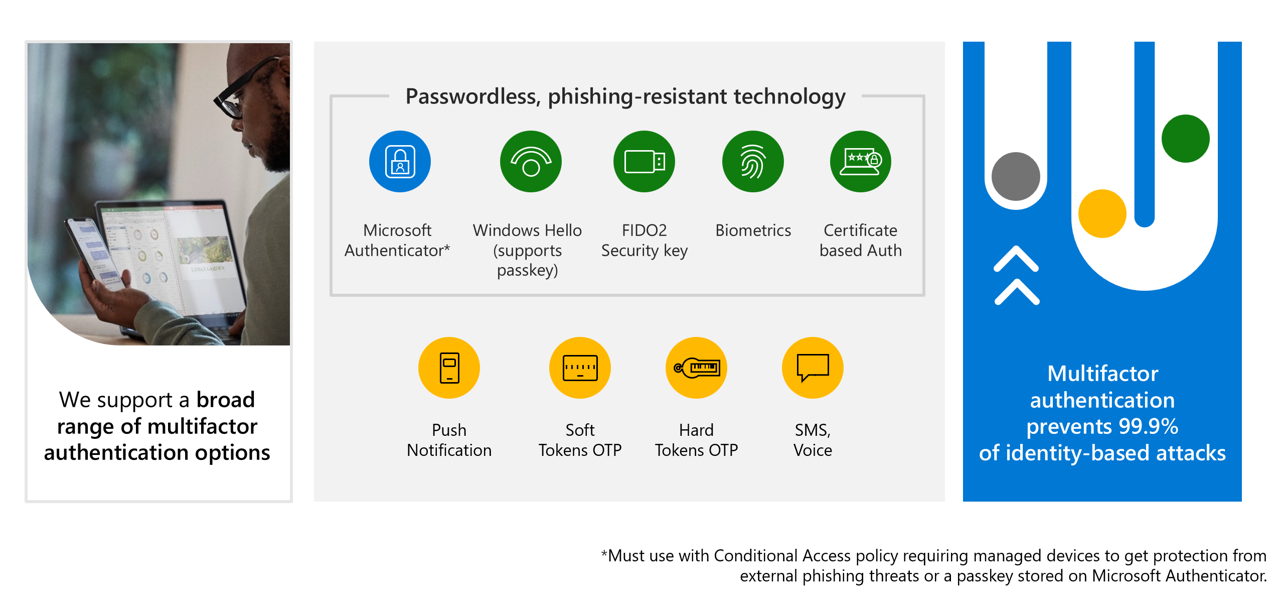
Microsoft Authenticator 取消对密码的支持

Microsoft Authenticator 取消对密码的支持

Microsoft Authenticator 中的自动填充功能是一种在手机上访问的应用和网站上安全存储和自动填充密码的方法。 Microsoft 将很快停止使用其 Authenticator 应用程序存储和自动填充密码的功能。从 7 月开始,用户将无法再通过 Authenticator 自动填充保存的密码,而需要切换到 Microsoft Edge 或其他密码管理器。 从 2025 年 6 月开…
被电子邮件轰炸?快使用Defender for Office 365检测与阻断

被电子邮件轰炸?快使用Defender for Office 365检测与阻断

在数字通信盛行的今天,电子邮件仍是企业最核心的沟通渠道。然而,网络攻击者同样盯上了这一渠道,利用“电子邮件轰炸”(Email Bombing)发动攻击,不仅破坏用户体验,还可能对企业运作造成严重干扰。本文将解析电子邮件轰炸的概念、攻击类型,以及企业如何利用 Microsoft Defender for Office 365 筑起防线。 电子邮件轰炸,又称“邮箱轰炸”或“邮件泛滥攻击”,是指攻击者在…
被C2了?看 Defender for Endpoint 如何识别并阻断

被C2了?看 Defender for Endpoint 如何识别并阻断

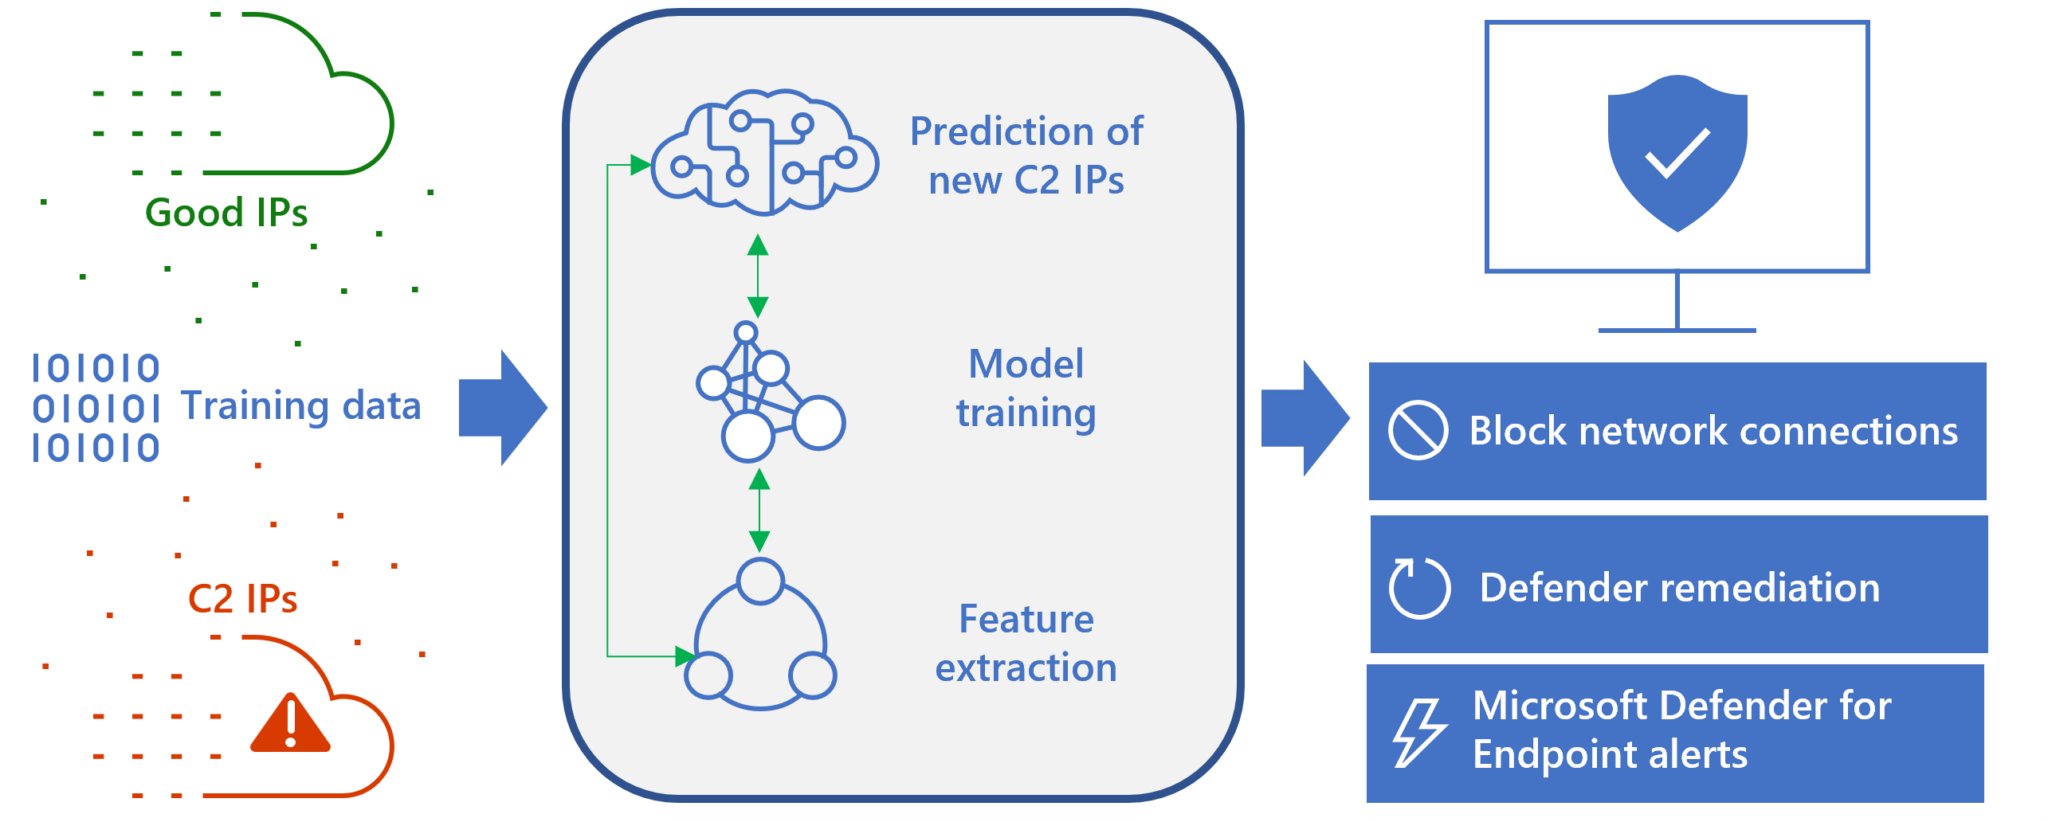
在当今网络安全威胁日益复杂的环境中,命令与控制(Command and Control, C2)攻击已成为攻击者渗透企业网络、窃取敏感数据的主要手段之一。攻击者通常会入侵互联网服务器并将其转化为C2服务器,便通过C2服务器与受控主机建立秘密通信,实现数据窃取、远程控制、横向移动等关键攻击步骤。接着利用这些服务器隐藏恶意流量并部署恶意机器人程序,进而感染企业终端设备。当终端被C2恶意软件感染后,会在…